Rukouspyyntöjen yksityisyys: 7 tapaa pitää pyynnöt turvassa seurakuntasi sivustolla
Mieti, mitä ihmiset oikeasti kirjoittavat rukouspyyntöön. Huolta terveydestä. Vaikeuksia avioliitossa. Menetetty työpaikka. Poika tai tytär, joka on etääntynyt uskosta. Riippuvuus, josta he eivät ole kertoneet kenellekään muulle.
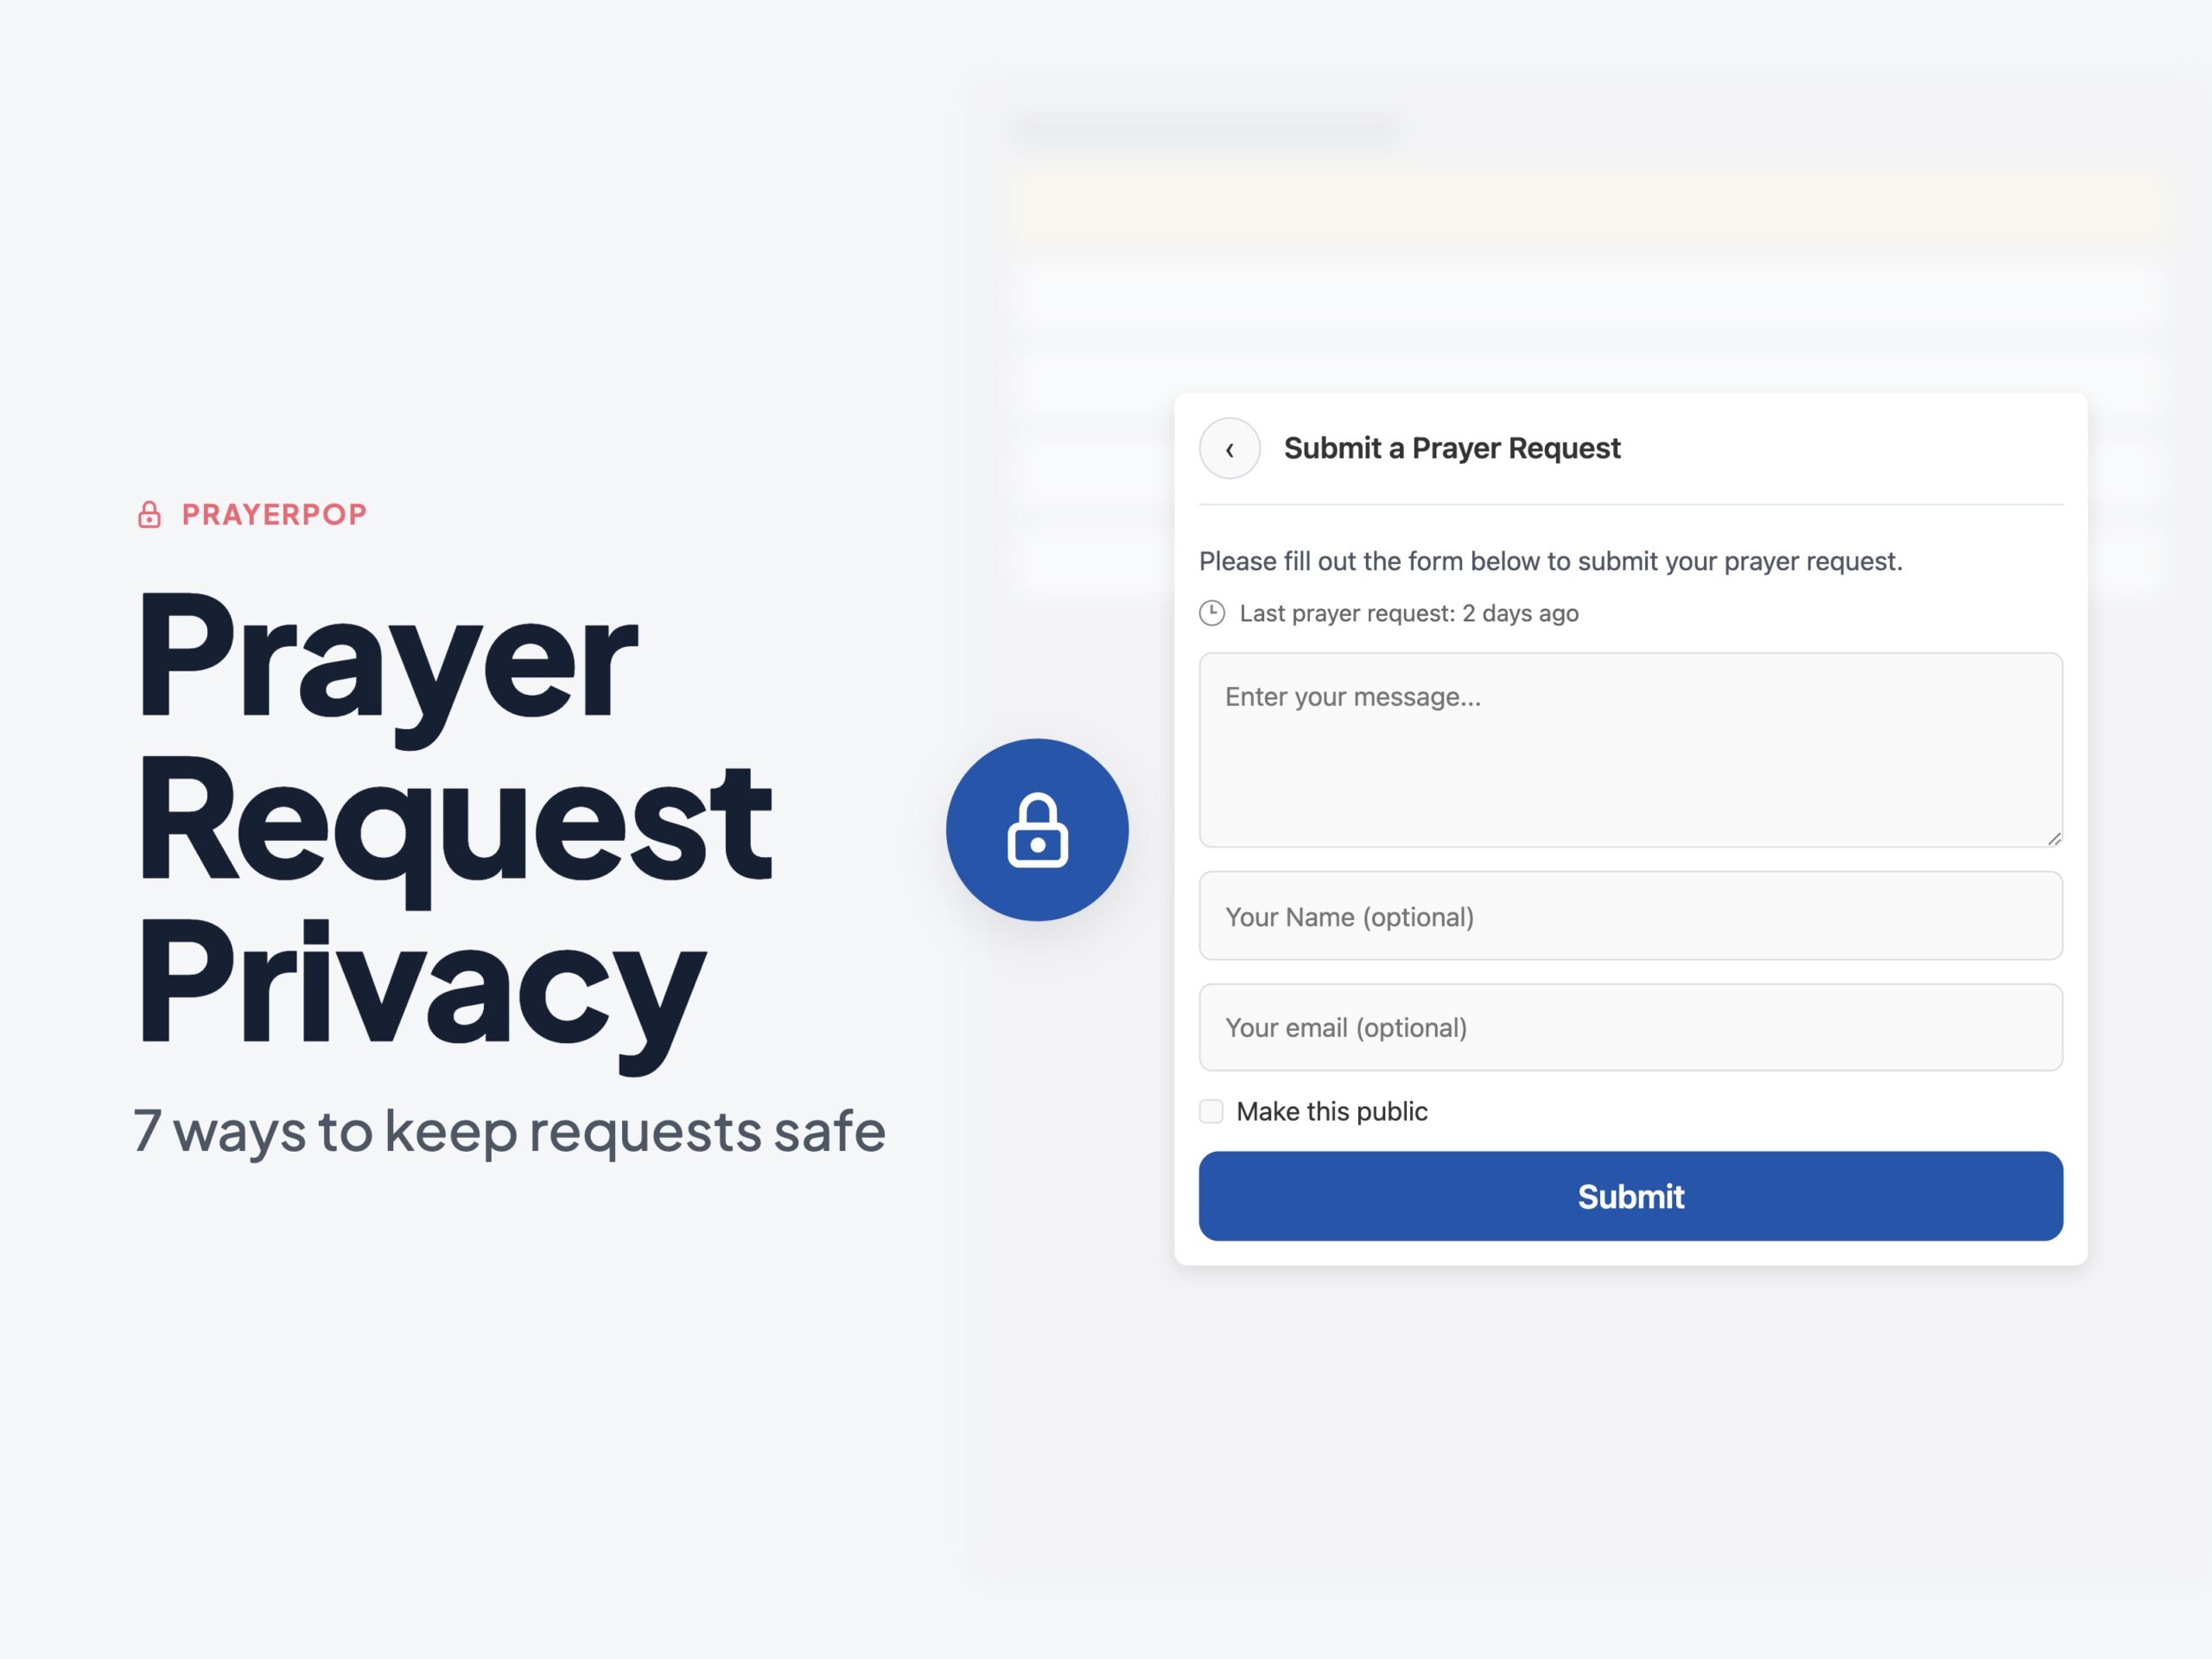
Kyseessä on henkilökohtaisinta tekstiä, jota ihminen koskaan kirjoittaa verkkosivustolle. Silti monilla seurakuntien sivustoilla rukouspyyntöjen yksityisyys on sivuseikka: lomake kerää tekstin ja välittää sen huomaamatta mainosverkostolle, tai keskusteluwidget välittää jokaisen sanan kolmannen osapuolen palvelimen kautta ennen kuin tiimisi edes näkee niitä.
PrayerPop perustuu toisenlaiseen lähtökohtaan: sen, mitä kävijät jakavat seurakuntasi kanssa, pitäisi pysyä seurakuntasi hallussa. Tässä on seitsemän tapaa, joilla se suojaa rukouspyyntöjen yksityisyyttä. Kaikki nämä ominaisuudet ovat käytettävissä jo nyt.
1. Kaikki säilyy omalla palvelimellasi
Kun joku lähettää rukouspyynnön tai todistuksen PrayerPopin kautta, se tallennetaan julkaisuna WordPress tietokantaan. Kun kävijä aloittaa keskustelun, keskustelu tallennetaan oman palvelimesi tauluihin ja sitä hallitaan omalta ylläpitoalueeltasi. Ei ulkoista keskustelupalvelua, sähköpostin vastaanottokäsittelijää eikä ponnahdusikkunan sisällä ladattavaa kolmannen osapuolen komentosarjaa. Kävijän ja tiimisi välinen keskustelu ei matkalla kosketa kenenkään muun infrastruktuuria.
2. Yksityisyyden suoja on huomioitu yksityiskohdissa
Rukouspyyntöjen yksityisyys ei tarkoita vain palvelimen sijaintia, vaan se näkyy myös suunnittelun yksityiskohdissa:
- Selaimen eväste, joka yhdistää palaavan kävijän uudelleen hänen keskusteluunsa, sisältää vain satunnaisen tunnisteen. Tietokantasi tallentaa siitä yksisuuntaisen tiivisteen, ei koskaan alkuperäistä tunnistetietoa.
- Prayer Lottery Wheel rajoittaa arvontoja käyttämällä kävijän IP osoitteesta johdettua suolattua tiivistettä, jota säilytetään enintään yhden minuutin ajan. Se ei tallenna kävijän rukoushistoriaa eikä alkuperäistä IP osoitetta.
- Kampanjaan ilmoittautumisten säilytysasetuksilla henkilötiedot voidaan anonymisoida, mutta raporteissa tarvittavat koontiluvut säilyvät.
3. Roskapostisuoja ilman CAPTCHA testiä
Useimmat WordPress lomakkeet luottavat Google reCAPTCHAan bottien estämiseksi. Tällöin Googlen komentosarjat ja evästeet latautuvat seurakuntasi sivuille, ja jokainen kävijä, myös se, joka kirjoittaa vaikeimmasta rukousaiheestaan, välittää tietonsa matkalla Googlen kautta.
PrayerPop toimii toisin. Roskasuojaus on sisäänrakennettu ja huomaamaton: hunajapurkkikenttä, vähimmäisaika lähettämiselle, IP osoitekohtaiset rajoitukset ja lähetyskertojen väliset jäähdytysajat. Aidot kävijät eivät näe valintaruutua, ratkaise tehtävää eivätkä asioi kolmannen osapuolen kanssa. Botit eivät silti pääse läpi.
4. Säilytysasetukset siivoavat tiedot aikataulusi mukaan
Rukouspyyntöjen yksityisyydellä on myös ajallinen ulottuvuus: tarpeettomaksi käynyt tieto ei saisi enää olla olemassa. PrayerPopissa voit määrittää, kuinka kauan lähetyksiä ja keskusteluja säilytetään. Keskustelut poistetaan pysyvästi valitsemasi säilytysajan jälkeen, joka lasketaan viimeisestä toiminnasta. Keskustelun sulkeminen ei poista sitä, vaan sen tekee määrittämäsi säilytysaika.
5. WordPressin tietosuoja työkalut ovat mukana
Jos seurakuntasi toimii EU:ssa, GDPR kysymys ei ole teoreettinen, ja rukouspyyntöjen yksityisyys vaatii työkaluja, ei lupauksia. PrayerPop toimii WordPressin sisäänrakennettujen sivuston tietosuojaominaisuuksien kanssa:
- Vie ja poista henkilötiedot.
Tools → Export Personal DatajaTools → Erase Personal Dataetsiä tai poistaa henkilön keskustelutiedot, kampanjaan ilmoittautumiset ja jatkoviestien tiedot hänen pyynnöstään. - Tietosuojakäytännön teksti. PrayerPop lisää kuvauksensa WordPressin tietosuojakäytäntöä koskevaan oppaaseen, joten käytäntösivun kirjoittaminen onnistuu kopioimalla ja liittämällä.
6. Lähettäjät hallitsevat omia tietojaan
Kun lähettäjän kuittaukset ovat käytössä, lähettäjät saavat suojatun linkin oman pyyntönsä poistamiseen 10 päivän ajan. Toimistolle ei tarvitse lähettää sähköpostia. Vastattuihin rukouksiin liittyvät seurantaviestit lakkaavat 60 päivän jälkeen. Seuranta rohkaisee, ei jää vaivaamaan.
7. Rehellinen luettelo siitä, mitä palvelimeltasi poistuu
Luottamus perustuu yksityiskohtiin, joten tässä on täydellinen luettelo. Rukouspyyntöjä ja todistuksia koskevat ilmoitukset lähetetään määrittämiisi sähköpostiosoitteisiin. Keskusteluilmoitukset lähetetään tiimillesi ja, jos kävijä on jättänyt osoitteensa, myös hänelle. Jos sinä otat tekoälymoderoinnin käyttöön PrayerPop Prossa, lähetykset tarkistetaan OpenAI:n kautta käyttäen oma API avain on oletuksena poissa käytöstä, ja tiimisi tekee aina lopullisen päätöksen. Siinä kaikki. Ei analytiikkaa, seurantaa eikä upotettuja pienoisohjelmia.
Suunniteltu Euroopassa kaikille kirkoille
PrayerPop on kehitetty Virossa. Rakensimme sen, jotta Tallinnan, Berliinin, New Yorkin, San Franciscon tai Barcelonan kirkot voivat ylläpitää toimivaa rukoustyötä, johon kuuluvat rukouspyynnöt, todistukset, keskustelut ja kampanjat, ilman että seurakuntalaisten henkilötietoja siirretään mainosverkostoihin tai ulkomaisille keskustelualustoille.
Verkkosivustosi voi olla viikon turvallisin paikka jäsenillesi sanoa: ”Rukoilisitteko puolestani?” Se ei ole ominaisuusluettelo. Se on koko tarkoitus.
Haluatko tutustua tietosuoja asetuksiin itse? Tutustu PrayerPopin ominaisuusluetteloon tai selaa julkista esittelyseinää. Jos sinulla on GDPR kysymys, johon emme ole vastanneet, kysy meiltä suoraan.